

Badania NordVPN i Saily ujawniają, w jaki sposób dane osobowe podróżnych są narażone na niebezpieczeństwo w branży turystycznej – dotyczy to nie tylko serwisów rezerwacyjnych oraz wycieczek, gdzie dochodzi do częstych naruszeń, ale też linii lotniczych, gdzie dochodzi do incydentów masowych wycieków danych.
Rezerwując wakacje, rzadko powierzamy nasze dane osobowe tylko jednej firmie. Loty, hotele, wypożyczalnie samochodów, serwisy rezerwacyjne, wycieczkowe oraz organizujące aktywności – wszystkie mogą wymagać podania informacji o podróżnym, co tworzy ślad danych osobowych w różnych serwisach.
Nowe badanie przeprowadzone wspólnie przez NordVPN oraz aplikację podróżniczą eSIM – Saily – ukazuje skalę tego ryzyka. Między styczniem 2021 a sierpniem 2026 roku analitycy technologiczni w firmie NordLayer odnotowali 119,4 milionów przypadków rekordów danych podróżnych w ramach 494 wycieków. Dotyczyły one linii lotniczych, hoteli, serwisów rezerwacyjnych, wycieczkowych i organizujących aktywności, a także wypożyczalni samochodów oraz firm organizujących rejsy i podróże koleją.
– Podróżowanie przybrało formę ekosystemu z wieloma współzależnościami, a każda firma, której udostępniamy dane, stwarza kolejną potencjalną okazję do ich wycieku – mówi Marijus Briedis, dyrektor techniczny w NordVPN. – Problemem nie jest tylko to, jak wiele danych podróżnych regularnie wycieka, ale także to, jakie informacje zawierają. Hasło można zmienić tuż po naruszeniu, ale w przypadku danych takich jak imię i nazwisko, data urodzenia czy dane identyfikacyjne nie jest to już możliwe. Są one przypisane do nas na całe życie.
Naruszenie danych podróżnych może ujawnić znacznie więcej niż tylko dane powiązane z kontem
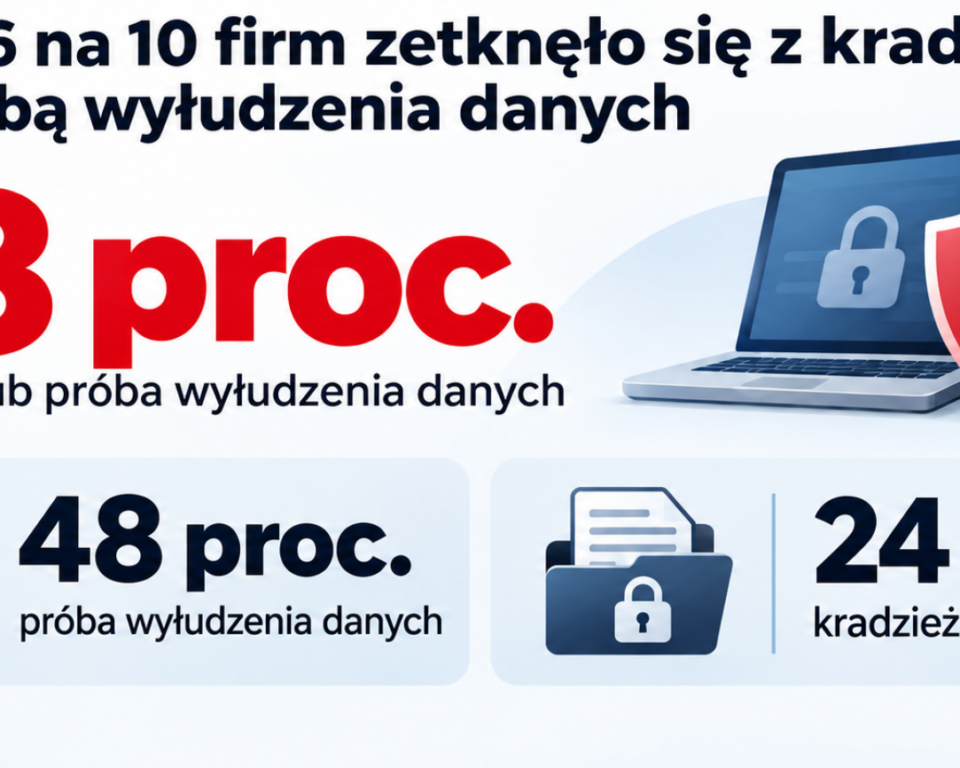
Badanie pokazuje, jak szczegółowe mogą być dane podróżnych, które wyciekły. 92% spośród przeanalizowanych wycieków zawierało pełne imiona i nazwiska, 87% z nich stanowiły numery telefonów, a w 78% znalazły się adresy. W przypadku ponad połowy rekordy zawierały daty urodzenia (55%), a wśród 46% znajdowały się hasła. Narodowość znalazła się w 19% przeanalizowanych wycieków, a dane z dokumentów tożsamości – w 11%.
Wszystkie te szczegóły analizowane jako całość dostarczają o wiele więcej informacji o danej osobie niż sam ujawniony adres e-mail albo hasło. Firmy z branży podróżniczej mogą mieć informacje nie tylko o tym, jak skontaktować się z klientem. Wiedzą też, gdzie on mieszka, znają jego datę urodzenia i posiadają wgląd w inne szczegóły związane z jego tożsamością.
Co więcej, informacje te mogą być przechowywane na długo po zakończeniu wycieczki, a nawet wtedy, gdy samo naruszone konto już dawno odeszło w zapomnienie.
– Podróżny może korzystać z usługi przez określony czas, ale związek usługodawcy z jego danymi zdecydowanie może być długoterminowy – dodaje Vykintas Maknickas, dyrektor generalny Saily. – Można wziąć udział w wydarzeniu tylko raz i nigdy więcej nie wrócić na daną stronę, ale informacje, które na niej udostępniamy, mogą pozostać w systemie dostawcy przez lata. To sprawia, że o okazjonalnie odbytej podróży łatwo zapomnieć, ale nie oznacza to, że nie ma ona długoterminowego wpływu na naszą prywatność.
Firma z branży turystycznej, z której usług skorzystasz tylko raz, może okazać się najsłabszym ogniwem
Badanie wskazuje na dwa bardzo różne rodzaje wzorców ryzyka w branży turystycznej.
Serwisy rezerwacyjne, biura podróży online, operatorzy wycieczek i organizatorzy aktywności stanowili źródło 55,5% wszystkich przeanalizowanych wycieków. Do tej grupy zaliczamy mniejsze biura, regionalnych operatorów wycieczek oraz firmy organizujące aktywności i wydarzenia, które czasami polegają na starszych lub rzadziej aktualizowanych platformach internetowych.
Linie lotnicze znajdują się na zupełnie przeciwnym biegunie. Badacze odnotowali zaledwie 21 wycieków danych w liniach lotniczych, ale w wyniku każdego z nich narażonych zostało średnio około 1,2 miliona rekordów. W wyniku wycieków danych w sektorze rezerwacji, agencji OTA oraz branży wycieczek i wydarzeń dochodziło średnio do ujawnienia około 107 000 rekordów na jeden incydent.
Oznacza to, że w kategorii rezerwacji i turystyki odnotowano około 13 razy więcej naruszeń, podczas gdy przeciętny incydent w liniach lotniczych ujawnił ponad 11 razy więcej rekordów.
Szersze dane pokazują również, że problem nie ogranicza się tylko do jednego sektora branży turystycznej. Firmy zajmujące się wynajmem samochodów, rejsami i koleją odpowiadały za 27,7% zaobserwowanych ujawnionych rekordów, firmy rezerwacyjne i turystyczne za 24,6%, hotele i ośrodki wypoczynkowe za 23,7%, a linie lotnicze za 21,2%.
– Wielkość firmy nie mówi podróżnym wszystkiego o ryzyku – zauważa Briedis. Mniejszy dostawca może być łatwiejszym celem dla cyberprzestępców, podczas gdy jeden wyciek danych u dużego przewoźnika lotniczego może ujawnić informacje należące do milionów ludzi. Z perspektywy podróżnego ważne jest, aby pamiętać, że bezpieczeństwo jego danych zależy w różny sposób od każdej firmy w całym łańcuchu.
Jak podróżni mogą ograniczyć swój ślad cyfrowy
Podróżni nie mają wpływu na to, jak każda z firm chroni swoje systemy, ale mogą ograniczyć ilość danych osobowych, jakie pozostawiają w serwisach turystycznych.
Eksperci NordVPN i Saily radzą, aby unikać zakładania niepotrzebnych kont w serwisach turystycznych, używać unikalnych haseł oraz uwierzytelniania wieloskładnikowego tam, gdzie jest ono dostępne, a także usuwać zapisane dane płatnicze lub dane dot. tożsamości, gdy nie są już potrzebne. Podróżni powinni również zachować szczególną ostrożność przed przesłaniem paszportów lub innych dokumentów tożsamości i sprawdzać, czy usługa rzeczywiście wymaga tych informacji.
– Po powrocie do domu sprawdź stare konta z rezerwacjami, wycieczkami, wynajmem i innymi usługami podróżnymi. Usuń wszystkie nieużywane konta i poproś usługodawcę o usunięcie powiązanych z nimi danych osobowych. To może pomóc zmniejszyć ilość informacji pozostawianych w serwisach, z których już nigdy więcej nie skorzystamy – mówi Maknickas.
Metodologia. Badanie zostało przeprowadzone przez badaczy z NordVPN i Saily przy użyciu danych przeanalizowanych za pomocą platformy zarządzania ekspozycją na zagrożenia NordLayer Intelligence. Badacze przeanalizowali historyczne dane dotyczące naruszeń bezpieczeństwa od 1 stycznia 2021 roku do 18 sierpnia 2026 roku i zidentyfikowali incydenty obejmujące linie lotnicze, hotele i ośrodki wypoczynkowe, internetowe biura podróży, dostawców wycieczek i atrakcji, programy lojalnościowe oraz firmy zajmujące się wynajmem samochodów, rejsami wycieczkowymi i transportem kolejowym. Każdy wyciek został sklasyfikowany na podstawie nazwy, domeny i opisu dotkniętej nim organizacji, przy czym największe incydenty zostały zweryfikowane indywidualnie, a wyniki fałszywie dodatnie usunięto. Skalę wycieków mierzono liczbą unikalnych, ujawnionych adresów e-mail, co przełożyło się na 119,4 miliona rekordów podróżnych w ramach 494 incydentów związanych z branżą turystyczną. Wyniki te przedstawiają naruszenia zaobserwowane w danych NordLayer Intelligence i nie odzwierciedlają pełnej globalnej skali wycieków danych w sektorze turystycznym.
O nordvpn
NordVPN jest kompleksową aplikacją cyberbezpieczeństwa, której zaufały miliony internautów z całego świata. Aplikacja NordVPN oferuje najbardziej zaawansowaną na świecie usługę VPN, nowoczesny antywirus oraz inne wbudowane funkcje bezpieczeństwa – takie jak Monitor Dark Webu ™, które pomagają chronić się przed phishingiem, oszustwami, złośliwymi stronami, trackerami, natrętnymi reklamami i złośliwym oprogramowaniem, jednocześnie wzmacniając prywatność online. NordVPN jest częścią firmy Nord Security, lidera w branży cyberbezpieczeństwa z biurami w Wilnie, Kownie, Warszawie i Berlinie. Więcej informacji: http://nordvpn.com/pl/
O SAILY
Saily to niedroga i bezpieczna aplikacja eSIM dla podróżnych, która pomaga zarządzać połączeniami komórkowymi i internetowymi z dowolnego miejsca na świecie. Saily oferuje całodobową obsługę klienta, elastyczne plany taryfowe i zasięg w ponad 200 miejscach docelowych. Saily została stworzona przez ekspertów stojących za NordVPN – zaawansowaną aplikacją zapewniającą bezpieczeństwo i prywatność.
All Inclusive
Luksusowy kwartalnik turystyczno-podróżniczy. Od 2004 roku opisujemy miejsca, do których warto lecieć dłużej niż na weekend, i ludzi, którzy je prowadzą.